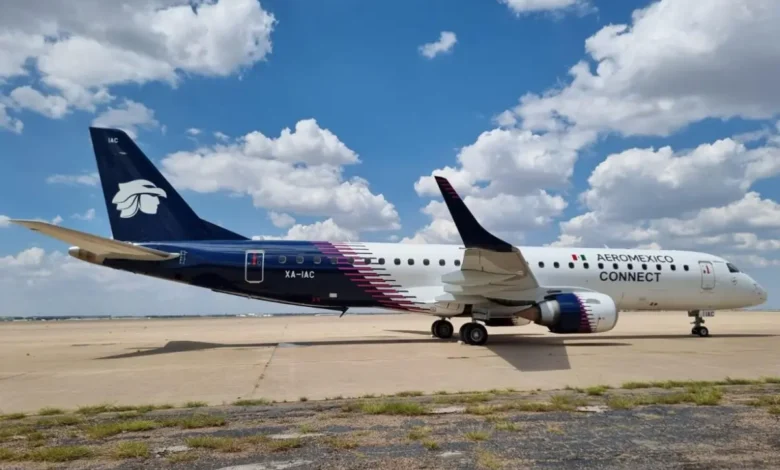
Una publicación difundida en Telegram encendió las alertas por una posible exposición masiva de información relacionada con clientes de Aeroméxico. La base ofrecida en esa plataforma tendría más de 15 millones de registros y un peso aproximado de 1.10 GB, de acuerdo con un comunicado de la Secretaría Anticorrupción y Buen Gobierno.
La dependencia informó que localizó el anuncio como parte de un monitoreo activo forense de posibles incidentes de seguridad. El comunicado ubica la publicación el 18 de septiembre de 2026 y señala que el usuario de Telegram atribuyó la información a un sistema presuntamente relacionado con la aerolínea.
Hasta ahora, ni la autenticidad ni el origen de la base han sido confirmados. Sin embargo, la autoridad indicó que obtuvo una muestra con 100 mil 92 registros, los cuales contienen los mismos campos descritos en la publicación.
La base incluiría nombres, correos y teléfonos
Según la información oficial, los registros incluirían nombres completos, direcciones de correo electrónico, teléfonos, números celulares, fechas de nacimiento y fechas de alta. En la muestra revisada aparecieron datos correspondientes a distintas personas, entre ellas figuras públicas y servidores públicos.
La Secretaría Anticorrupción y Buen Gobierno anunció que examinará la información disponible para determinar si existen elementos que permitan iniciar formalmente una investigación de oficio. El análisis también buscará establecer posibles responsabilidades relacionadas con las bases presuntamente comprometidas.
La revisión se efectuará bajo las facultades contempladas en los artículos 54 y 55 de la Ley Federal de Protección de Datos Personales en Posesión de los Particulares, además de las disposiciones previstas en el reglamento interior de la dependencia.
Aeroméxico investiga autenticidad y alcance
Aeroméxico confirmó que tiene conocimiento de las publicaciones e inició una investigación para comprobar la autenticidad de la información, identificar su origen y determinar el alcance de una eventual afectación.
La compañía puntualizó que, con los datos disponibles hasta el momento, no ha identificado una exposición de información financiera, números de tarjetas de pago o contraseñas de cuentas. Esto incluye, según la aerolínea, las claves correspondientes a Aeroméxico Rewards.
La empresa tampoco reportó afectaciones en sus operaciones. Estas conclusiones son preliminares y la investigación permanece abierta mientras se revisa la información atribuida a sus sistemas.
Analizan una posible relación con una alerta de 2025
El caso podría tener relación con una alerta divulgada en 2025, aunque esa conexión no ha sido confirmada oficialmente. La firma de ciberseguridad SILIKN atribuyó la presunta comercialización actual a un actor malicioso conocido como Eternal y planteó que los registros podrían estar vinculados con una vulneración difundida por ShinyHunters, también identificado como Scattered LAPSUS$ Hunters.
En octubre de ese año, el periodista Ignacio Gómez Villaseñor advirtió que Aeroméxico aparecía en una lista de presuntas víctimas del grupo. En ese momento, los atacantes amenazaban con divulgar 172.9 GB de información que supuestamente incluía nombres, correos electrónicos, teléfonos, direcciones y datos de pasaportes.
DataBreach también documentó una muestra parcial atribuida a Aeroméxico en el contexto de ataques contra entornos de Salesforce. Esa información contenía datos personales, identificadores de clientes, información de contacto, historial de viajes, registros de transacciones, detalles de programas de fidelización y metadatos del sistema.
No obstante, todavía no existe confirmación oficial de que la base anunciada en Telegram proceda exactamente de ese incidente. Reportes especializados señalaron que la campaña de 2025 utilizó phishing telefónico e ingeniería social para convencer a trabajadores de conectar aplicaciones maliciosas. Mediante tokens de OAuth, los atacantes podían extraer información sin vulnerar directamente la plataforma.
Recomiendan precaución ante posibles fraudes
Aunque hasta ahora no se ha identificado la exposición de datos financieros, la información personal podría utilizarse para elaborar mensajes fraudulentos, intentar suplantaciones de identidad o desarrollar campañas de ingeniería social más convincentes.
Aeroméxico recomendó a sus clientes mantenerse atentos a correos electrónicos, mensajes o llamadas inusuales que soliciten información personal o financiera. La aerolínea aseguró que colaborará con las autoridades y comunicará cualquier avance relevante derivado de la investigación.